Servicio SOC de Ciberseguridad Gestionado 24x7
Servicio SOC gestionado 24x7 con tecnología Huntress, análisis de alertas y respuesta definida según el alcance contratado.
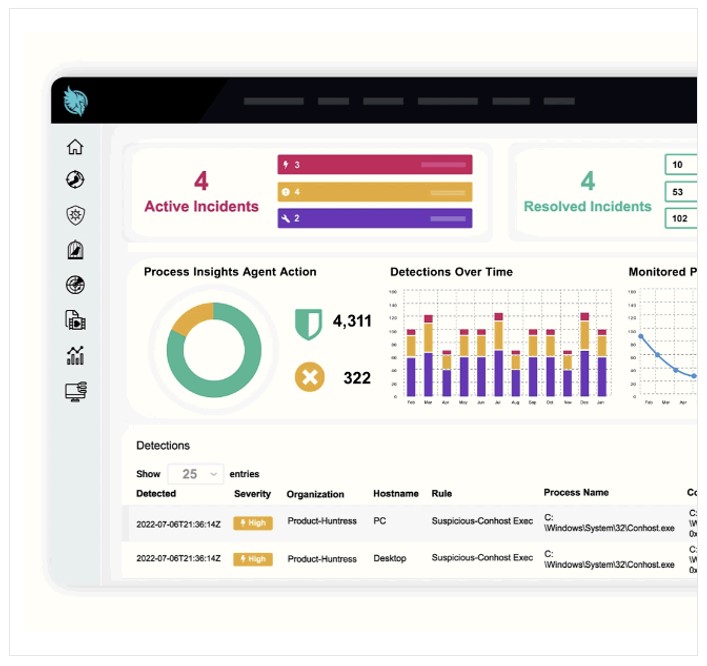
Nuestro servicio de SOC gestionado (Security Operations Center) combina supervisión continua, análisis de alertas y procedimientos de respuesta. Está pensado para empresas que necesitan reforzar su capacidad operativa sin crear un SOC interno desde cero.
¿Qué es un SOC en ciberseguridad?
Un SOC de ciberseguridad (Security Operations Center o Centro de Operaciones de Seguridad) es la combinación de personas, procesos y tecnología que vigila de forma continua toda la superficie digital de una organización: endpoints, servidores, identidades, correo electrónico, red y servicios cloud. Su función no es solo generar alertas, sino investigarlas, descartar falsos positivos y contener la amenaza antes de que se convierta en un incidente grave.
En la práctica, un SOC en ciberseguridad trabaja sobre tres capas: recolección de telemetría (EDR en cada dispositivo, logs de sistemas y aplicaciones, señales de identidad), correlación y análisis (SIEM y XDR que unen eventos aislados en una historia coherente) y respuesta (aislamiento del equipo, bloqueo de cuentas, eliminación de persistencias y remediación guiada). Sin la tercera capa, un SOC es solo un panel de avisos.
Nuestro servicio SOC: un único servicio en lugar de cuatro productos
Nuestro SOC ya es tu antivirus, tu EDR, tu XDR y tu SIEM. No vendemos productos sueltos: vendemos un único servicio SOC de ciberseguridad que sustituye al antivirus tradicional, al EDR, al XDR y al SIEM capa por capa por una solución integral con la plataforma Huntress y analistas humanos que supervisan, investigan y responden en tiempo real.
Un producto genera telemetría y alertas; el servicio añade revisión, priorización y coordinación. El inventario protegido, las acciones automáticas, la intervención de los analistas y las tareas de Ciberstorm quedan definidas en el alcance para evitar zonas grises durante un incidente.
¿Cuándo necesita una empresa un servicio SOC gestionado?
Un SOC gestionado tiene sentido cuando la empresa ya depende de sus sistemas para operar pero no puede sostener un equipo de seguridad propio 24x7. Señales habituales: teletrabajo y accesos remotos, correo en Microsoft 365 con intentos de suplantación, requisitos contractuales o de ciberseguro, obligaciones normativas (NIS2, ENS, ISO 27001) o simplemente haber sufrido ya un incidente de ransomware o de robo de credenciales.
El servicio se complementa de forma natural con nuestro firewall gestionado, el análisis de vulnerabilidades y la formación en ciberseguridad para empleados: detección y respuesta en el centro, prevención y concienciación alrededor.
Qué incluye nuestro servicio de SOC gestionado
SOC ciberseguridad 24x7: Vigilancia continua del centro de operaciones de seguridad con analistas humanos especializados
Sustituye al antivirus tradicional: El SOC incorpora antivirus de nueva generación (NGAV) con detección basada en comportamiento, no solo en firmas
Incluye EDR (Endpoint Detection & Response): Visibilidad y respuesta avanzada sobre cada endpoint con tecnología Huntress
Incluye XDR (Extended Detection & Response): Correlación de telemetría de endpoints, identidades, Microsoft 365 y red en una sola plataforma
ITDR (Identity Threat Detection): Detección de amenazas sobre identidades en Microsoft Entra ID y Microsoft 365
SIEM gestionado: Correlación de eventos de seguridad de múltiples fuentes para detección temprana de incidentes
Respuesta a incidentes: Investigación, contención y recomendaciones según las capacidades y responsabilidades contratadas
Acciones guiadas: Indicaciones de remediación y coordinación con los responsables técnicos del cliente
Integraciones: Compatible con Microsoft 365, Microsoft Entra ID, FortiGate y principales plataformas cloud
SOC para pymes: Alcance dimensionado según los dispositivos, usuarios, identidades y fuentes de datos incluidas
Entornos híbridos: Cobertura en infraestructura on-premise, cloud y entornos multisede
Informe post-incidente: Reporte claro y entendible tras cada incidente, con recomendaciones de mejora
¿Por qué un SOC gestionado con CIBERSTORM?
Centro de operaciones de seguridad real
El servicio combina la tecnología de Huntress con análisis humano, procedimientos de escalado y acompañamiento de Ciberstorm.
Especialistas en ciberseguridad
Nuestro equipo cuenta con amplia experiencia en gestión de operaciones de seguridad, respuesta a incidentes y caza de amenazas (threat hunting).
Enfoque escalable para tu empresa
Adaptamos el servicio SOC a las necesidades específicas de cada cliente, desde pymes a empresas medianas con múltiples sedes y entornos híbridos.
Analistas humanos detrás de la tecnología
Las alertas relevantes se investigan y se escalan con el contexto y las acciones previstas en el servicio.
FAQ - Preguntas Frecuentes
¿Interesado en Servicio SOC de Ciberseguridad Gestionado 24x7?
Contacta con nosotros y te asesoraremos sin compromiso. Nuestro equipo de expertos está listo para ayudarte.